jueves, 14 de enero de 2016

Phishing: pescando contraseñas en Internet


Las últimas noticias sobre ciberdelincuencia corroboran que para el año 2016 se espera un aumento de los fraudes por Internet, entre los que despuntarán los ataques de phishing y de ransomware que ya hemos tratado en una entrada anterior de este blog.

El phishing es un tipo de estafa informática que se desarrolla en varias etapas, apenas deja rastro y proporciona enormes beneficios. Consiste en obtener las claves de acceso a la banca on line de la víctima, empleando procedimientos de ingeniería social, para luego ordenar transferencias según el saldo disponible en la cuenta o vender en el mercado negro las contraseñas para que otros las utilicen.

Cuando hablamos de phishing, estamos hablando de grupos organizados de carácter internacional, cuyos miembros —los phishers— se reparten las diferentes tareas, especializándose cada uno en un «trabajo» concreto que va dirigido a «pescar» peces en el océano de Internet para obtener sus credenciales (nombre de usuario y contraseña) y saquear cuentas bancarias. Vamos a conocer sus fases con más detalle:

Imagen: noticia alertando sobre phishing en www.eleconomista.es

1. Primera fase: contraseñas al descubierto. Se realiza el phishing propiamente dicho, que consiste en obtener información confidencial de las víctimas, principalmente sus contraseñas de acceso a la banca on line o a otros sitios web que exigen verificación mediante usuario y contraseña.

Video Youtube: Los retos de la era Internet

El método más extendido es el envío masivo de correos electrónicos a modo de spam  que parecen proceder de un banco, una entidad financiera o un organismo oficial. En ese e-mail se explica que, por motivos de seguridad, mantenimiento, mejora en el servicio, confirmación de identidad o cualquier otra causa (el pago de un premio inexistente), el destinatario debe actualizar los datos de su cuenta bancaria.

Ejemplo de mail para phishing imitando Paypal con link malicioso

Para más info sobre las mil y una caras del phishing échale un vistazo a este artículo de la Oficina de Seguridad del Internatua (www.osi.es): 


El mensaje imita el diseño —formato, logotipo y firma— de la entidad para comunicarse con sus clientes. Si el usuario que recibe el spam es cliente de esa entidad bancaria, dispone de acceso a la banca on line y carece de unos mínimos conocimientos sobre cómo funcionan los fraudes en Internet, es fácil que muerda el anzuelo. En el mismo correo aparece un link a una página web a la que puede acceder directamente para verificar sus credenciales y solucionar el problema. Esta página es prácticamente igual que la de la entidad bancaria, lo que se ha conseguido copiando el código fuente de la web original.


La dirección URL también será similar —e incluso idéntica—, pues los ciberdelincuentes se han aprovechado de los fallos de algunos navegadores o bien han realizado técnicas como el homograph attack —también llamado IDN spoofing—, que es la utilización de caracteres de otro idioma con una misma apariencia. Por ejemplo, la letra «o» latina se escribe igual que la griega o la cirílica, pero representan sonidos diferentes.

Aunque la mayor parte de los ataques de phishing van dirigidos contra las entidades bancarias, pueden utilizar cualquier otra web como gancho para robar datos personales: Twitter, ebay, Facebook, PayPal, etc. En Internet todos los datos como nombres de usuario y contraseñas cotizan.

El proceso de captación de contraseñas puede iniciarse también con técnicas de hacking, para lo que utilizarán aplicaciones o programas informáticos diseñados para infectar nuestros dispositivos con conexión a Internet y espiar toda la información que por ellos circula.

Existen otras técnicas capaces de interceptar los datos que se introducen en la banca on line real, como el llamado Man in the middle, que consiste en insertar una especie de «intermediario» que puede leer y modificar las comunicaciones que se realizan entre la entidad financiera y el usuario sin que ni una ni otro lo sepan.

O programas tipo keyloggers, que capturan las pulsaciones del teclado y se apoderan del contenido que escribimos y, cómo no, de nuestras claves de acceso a la banca on line o a cualquier otro sitio web en el que debamos verificarnos.

Los troyanos son otro tipo de malware (software malicioso instalado en contra de la voluntad o sin el conocimiento del usuario del ordenador dañado) que permite la monitorización y el control remoto de otro ordenador infectado, llamado ordenador «zombi». Así, se construye toda una red de ordenadores zombis —botnets— para realizar actividades ilícitas. Los troyanos se difunden a través de páginas web, programas de intercambio de archivos, mensajería instantánea o correos electrónicos, y modifican la configuración del dispositivo electrónico de la victima para captar la información tecleada (como operaciones bancarias on line). Los troyanos residen de forma oculta y silenciosa en los ordenadores que logran infectar y se activan cuando el usuario visita determinadas páginas web, capturando las claves de acceso e incluso pantallas con el estado de las cuentas corrientes.

2. Segunda fase: captación de muleros. Una vez que disponen de las claves y contraseñas de acceso a las cuentas on line de las víctimas, los miembros de la organización necesitan colaboradores que abran cuentas bancarias a las que  realizar las transferencias.

Estos colaboradores (muleros) son captados mediante técnicas de scam, que suelen consistir en supuestas ofertas de trabajo enviadas a través del correo electrónico o de mensajería instantánea desde números desconocidos (mediante Whatsapp, Telegram, etc.).


Estos anuncios de trabajo ofrecen ganar dinero de forma fácil y rápida, pues solo debe disponer de acceso a Internet y tener conocimientos básicos sobre la utilización del correo electrónico y de espacios web (los correos enviados al intermediario, o mulero, suelen estar escritos en un castellano con bastantes errores gramaticales y ortográficos). En ocasiones, en el propio mensaje aparece un enlace a una página web de la presunta sociedad o empresa que ofrece el puesto de trabajo con el fin de proporcionar mayor credibilidad.

Si el receptor del mensaje responde al correo electrónico interesándose por la oferta, se establece una comunicación entre ambas partes mediante correspondencia electrónica, y en ella se definirán aspectos tales como el tipo de contrato y la operativa mercantil a desarrollar, que será la siguiente: cuando la supuesta empresa le avise, deberá abrir una cuenta bancaria en la entidad que le indiquen —si aún no la tiene abierta—. Como norma general, será en la misma entidad bancaria de la que han conseguido claves y contraseñas de acceso de diferentes usuarios ya que las transferencias se hacen efectivas en menos tiempo cuando se trata de cuentas de una misma entidad, y en esto del ciberdelito el tiempo siempre es dinero.

Posteriormente, el mulero deberá facilitar su número de cuenta, el código IBAN y sus propios códigos de acceso a la banca on line. Gracias a estos datos, los ciberdelincuentes dispondrán del medio necesario —una cuenta bancaria— para poder transferir el dinero desde la cuenta de la víctima a la del mulero. Después le comunicarán (generalmente por la tarde-noche o a primera hora de la mañana) que ya puede dirigirse a su banco a retirar el dinero de la transferencia que ha recibido; el titular de la cuenta beneficiaria se quedará con el tanto por ciento estipulado (entre un 5 y un 10 %) y enviará el resto al país —normalmente, del este de Europa— y a la persona que le indiquen mediante una agencia de envío de dinero.

En un día los muleros pueden ganar miles de euros sin tener que hacer prácticamente nada y sin, por supuesto, estar dados de alta en la Seguridad Social, lo que debería llevar a cualquiera a sospechar de la legalidad de esa actividad y, por tanto, a ponerlo en conocimiento de las autoridades.

La investigación se centrará principalmente en el seguimiento del dinero, por lo que el mulero tiene mucho más que perder que cualquier otro, ya que las transferencias ilícitas dirigidas a su cuenta bancaria dejarán un rastro que la Policía podrá seguir: nombre, apellidos, dirección, teléfono y el número de la cuenta beneficiaria de un fraude. El mulero puede estar cometiendo un delito de estafa —además de otro de blanqueo de capitales—, y todo está a su nombre y queda bajo su responsabilidad.

3. Tercera fase: acceder a las cuentas sin dejar rastro. El siguiente paso será ordenar las transferencias fraudulentas dejando el menor rastro posible. Para ello es necesario una conexión a Internet para acceder a los servidores de las entidades bancarias.

Para no ser identificados emplean diversos métodos, como el uso de máquinas comprometidas —los citados ordenadores zombis infectados por algún malware que permite un uso remoto—, servidores proxy —ordenadores que se conectan a Internet y abastecen de direcciones IP enmascaradas a los usuarios, lo que favorece el anonimato— o conexiones desde lugares públicos con acceso a Internet (cibercafés, bibliotecas, etc.), generalmente ajenos al grupo organizador del fraude y de la víctima.

How a botnet works by wikipedia 

Una vez dentro de la cuenta bancaria ajena, pueden realizar otras acciones, como solicitar préstamos on line, hacer recargas telefónicas o pagar facturas de terceros.

4. Cuarta fase: disponibilidad del dinero. El titular de la cuenta bancaria de destino de las transferencias deberá dirigirse a su banco y extraer el dinero. Es posible que, debido a la cantidad transferida, deba hacer el reintegro en ventanilla, pero en ocasiones lo obtienen a través de un cajero automático.

Cuando ya tiene el dinero en la mano, el mulero lo enviará, mediante alguna agencia de envío de dinero (MoneyGram, Wester Union, etc.), al lugar y a la persona que la organización haya facilitado previamente por correo electrónico o por teléfono. El mulero se quedará con el tanto por ciento acordado y enviará un último correo informando de que el importe restante ha sido enviado, junto con el código identificador de la transferencia, necesario para hacerla efectiva.

Web de agencia de envío con pasos sobre cómo recibir una transferencia.

En el último paso, otro colaborador de la organización se dirigirá a la agencia de envío de dinero de la ciudad y país de destino, y, tras identificarse como el titular de la transferencia y proporcionar el código identificador, la hará efectiva.

Cómo prevenir ser víctimas de pshishing:
·      Hay que tener en cuenta que los bancos no piden que verifiquemos nuestro nombre de usuario y contraseña por e-mail.
·      No acceder a páginas de entidades bancarias a través de enlaces recibidos por correo electrónico, es preferible buscar la web de forma directa.
·      Comprobar que la web del banco utiliza cifrados https.
·      No acceder a nuestra banca on line desde conexiones wi fi públicas que podrían estar comprometidas o espiadas.
·      Tener los antivirus y sistemas operativos actualizados para evitar en la mayor medida posible que seamos infectados por algún software espía o malicioso.
·   Desconfiar de ofertas de trabajo como mediador financiero o similar, a cambio de comisión, sin contratos, altas de seguridad social y donde todo es muy rápido y muy fácil, demasiado para ser realidad.

Más cosas sobre el phsihing:
Si quieres saber más sobre phishing te recomendamos el capítulo 1 de Mundo Hacker disponible en Youtube y que puedes ver a continuación:


sábado, 9 de enero de 2016

Internet Negro, versión YOUTUBE


Os dejo la versión YOUTUBE de Internet Negro, con un resumen de todo lo que podéis encontrar: 


Enlaces relacionados:

Book trailer de Tranki Pap@s


Oliver Tauste es el programa Plaça Major sobre Internet Negro:


miércoles, 6 de enero de 2016

Hackers y crackers: ni juntos, ni revueltos.

¿HASTA QUÉ PUNTO ES REAL LA AMENAZA DE UN HACKER TAL Y COMO SALE EN LAS PELÍCULAS DONDE SUELEN ALARDEAN DE QUE PUEDEN HACER LO QUE QUIERAN?

Hace unos meses nos hacían esta pregunta a los coautores de Internet Negro, para ilustrar una entrevista en un medio digital. Mi opinión es que los hackers pueden hacer lo que quieran, es cuestión de tiempo, paciencia, talento y conocimientos. Lo de que sean una amenaza real, es otro tema que bien merece la pena explicar para que a cada cosa la llamemos por su nombre.


El mundo actual vive conectado a Internet. Todos somos usuarios de identidades virtuales y de aplicaciones (apps) que nos han convertido en personas hipercomunicadas y que “supuestamente” nos hacen la vida más fácil. Tanto los usuarios normales, como las organizaciones de todo el planeta dependen en su día a día de Internet, de la cobertura de sus teléfonos móviles y de que la calidad de la conexión a la red sea lo suficientemente buena. Pero sin duda estas nuevas herramientas de comunicación y de trabajo tienen vulnerabilidades (llamadas Zero Day) que pueden suponer el agujero por el que piratas informáticos y ciberdelincuentes entran y campan a sus anchas.

No es un secreto que las empresas tecnológicas de prestigio fichan hackers para proteger y gestionar la seguridad de sus sistemas. Pero ¿verdaderamente son los hackers una amenaza? En primer lugar el concepto de hacker se ha distorsionado. Siguiendo a Chema Alonso, "un informático en el lado del mal" y a muchos otros hackers de este país, la palabra hacker se ha asociado reiteradamente a delincuente informático, cuando el término correcto para este tipo de delincuentes de la red que entran en los sistemas sin avisar, comprometiendo su seguridad, es el de cracker.


Chema Alonso: 'Un hacker busca fallos tecnológicos para arreglarlos y no para lucrarse' | En el Aire


La diferencia principal es que el hacker investiga las vulnerabilidades de los sistemas informáticos para solucionarlas (el hacker construye), mientras que el cracker es el verdadero ciberdelincuente que puede suponer una amenaza (el cracker destruye).

El poder de estos ciberdelincuentes (crackers) es real. La motivación puede ser  cualquiera, causar daños o en la gran mayoría de los casos obtener beneficios económicos con sus ataques.


Otra clasificación que nos puede ayudar a poner cada concepto en su sitio (hacker vs. cracker), es la que los define según el color del su sombrero. Me explico:

Por un lado tenemos los hackers (éticos), también llamados White Hat o Sombrero Blanco, quienes son investigadores que como hemos dicho ponen sus conocimientos a trabajar para mejorar la seguridad de los sistemas informáticos. Los podemos encontrar en las empresas, en las administraciones públicas o en las Fuerzas y Cuerpos de Seguridad, dedicando su tiempo a detectar vulnerabilidades que pongan difícil la labor a los crackers y así mejorar la seguridad de todos, o a investigar ciberdelitos y seguir los pasos de los ciberdelincuentes.

Por otro lado tenemos a los crackers, también llamados Black Hat o Sombrero Negro, quienes como ya hemos dicho son ciberdelincuentes cuyas actividades delictivas describimos a lo largo de las páginas de Internet Negro y que realizan ataques de todo tipo, en su provecho propio o en el de un tercero. Sería el caso de aquellos ciberdelincuentes que realizan todo tipo de fraudes por Internet, que atacan servidores provocando su caída (ataques de denegación de servicio o DoS), que roban datos de identidad y contraseñas (por ejemplo phishing) para posteriormente ordenar transferencias bancarias fraudulentas o para venderlos a un tercero en el mercado negro de Internet (la deep web), así como multitud de opciones más que están a su disposición para conseguir un enriquecimiento ilícito.

Por último tenemos a los denominados Grey Hat o Sombrero Gris, quienes están entre el hacker y el cracker. Es decir, son un poco de todo, a veces son éticos y en otras ocasiones traspasan la línea de la legalidad. Ejemplo de ello es el hacktivismo y movimientos como Anonymous que tras los atentados de París del 13 de noviembre de 2015, declararon la ciberguerra al Daesh.


¿Y cómo se realiza esta ciberguerra? Rastreando Internet en busca de perfiles en redes sociales de personas afines al Estado Islámico, recabando datos suficientes que permitan identificarlos, hackeando sus perfiles, sus páginas web o canales de Youtube desde los que difunden su propaganda o troyanizando sus servidores para espiar su información o sencillamente para inutilizarlos en cualquier momento.

Quien domina la información, tiene el poder.

En otras ocasiones, sus hazañas han saltado a los medios de comunicación, gracias a haber conseguido bloquear páginas web de organismos oficiales mediante ataques de denegación de servicio, sin olvidar otros casos de posibles Grey Hat, como Wikileaks, que ha puesto al descubierto la seguridad de la información de los Gobiernos y en tela de juicio a las agencias de seguridad de EEUU.

La realidad es que nuestros datos están en la Red o en La Nube o en todas partes, son captados por empresas y organizaciones especializadas en analizar y tratar el big data, por lo que no es causalidad que los perfiles laborales más demandados a día de hoy sean aquellos relacionados con la ciberseguridad y la gestión del big data.


Cada vez es más habitual oír hablar del Internet de las cosas (the Internet of things), ya no es ciencia ficción. Es el próximo paso en el desarrollo tecnológico de esta sociedad que va camino, si no lo es ya, de convertirse en un auténtico Big Brother retransmitido por Internet, en el que no harán falta cámaras, si no sensores que estarán instalados por todas partes (electrodomésticos, vehículos, armarios, en la ropa … por toda la casa) y que momitorizarán toda nuestra información de consumo, estilo de vida, gustos, preferencias, etc.


Para ser un hacker hay que tener un talento no disponible para cualquiera, siendo una realidad que todos los sistemas tienen vulnerabilidades que  pueden ser explotadas y que los pueden dejar al amparo de los ciberdelincuenctes. Con los conocimientos adecuados y bajo técnicas tan sencillas como la ingeniería social, basadas en el error humano, se pueden vulnerar las medidas se seguridad de cualquier sistema informático y una vez dentro provocar el caos a la carta: bloqueo de información, espionaje empresarial, phishing, farming, ataques de denegación de servicio y un largo listado de ciberdelitos.

Enlaces relacionados:


martes, 5 de enero de 2016

La falsas "Apps"


Todo el mundo espía.
La forma depende de los conocimientos y de la necesidad de información.


¿Cuántas apps tienes en tu smartphone o tablet? ¿Guardas aplicaciones que descargaste por alguna finalidad y que luego han resultado no valer para nada? Cuidado, podrían ser apps falsas, maliciosas, que lo único que quieren es espiar tu información y aprovechar los recursos de tus dispositivos.


Queremos informarte del peligro de instalar ciertas aplicaciones (apps) en dispositivos como smartphones, tablets o relojes inteligentes. Pueden ser utilizadas por empresas y ciberdelincuentes para obtener todo tipo de información personal como datos personales, fotografías, contactos, geolocalizaciones, etc.

Algunas de estas falsas apps pasan muy desapercibidas en las tiendas virtuales, son muy similares o incluso idénticas a otras de uso real, consiguiendo generar el engaño suficiente, bajo todo tipo de técnicas de ingeniería social, para que los usuarios las descarguen.

Fuente: artículo publicado en Tecnotemas sobre apps falsas en Android..


Hay apps mal intencionadas que infectan los dispositivos con malware tipo troyano, convirtiéndolo en un ordenador zombie a disposición de crackers o piratas informáticos. Se expanden de forma viral, por lo que pueden llegar a dominar millones de ordernadores repartidos por todo el mundo (botnets) infectados por este malware.


¿Y para qué quieren mis datos? Pues además de para espiar tu información confidencial (cuentas bancarias, números de tarjeta de crédito, direcciones de correo electrónico, contraseñas de acceso a todos estos servicios) que utilizarán para cualquier tipo de delito informático, para aprovechar los recursos de esa red zombie, lanzar ataques de denegación de servicio, enviar spam a diestro y siniestro o para generar bitcoins mediante programas de minería. 


Piensa que un solo ordenador puede producir cierta cantidad de bitcoins al día, pero millones de ordenadores trabajando a la vez para un solo ciberdelincuente que los controle, puede aumentar sus ganancias considerablemente.


Otras apps buscan vaciar tu bolsillo, suscribiéndote a un servicio de telefonía Premium por el que por cada mensaje que recibas en tu teléfono, que evidentemente no habrás solicitado, pagarás una cantidad desorbitada en tu factura mensual.

El desarrollo de apps legítimas ha resultado ser uno de los campos más fértiles en lo que a la tecnología actual se refiere. A todos nos gusta conocer y descargar apps nuevas. Según Cuatroochenta, empresa especializada en el desarrollo integral de aplicaciones para smartphones y tablets, con presencia en España, Colombia y Panamá, el mercado de las apps tiene mucha competencia, por lo que hay que agudizar el ingenio.

Los estudios confirman que el uso de apps está creciendo de forma exponencial cada año, liderado por las aplicaciones sociales, de mensajería y las de productividad. En cifras absolutas calculan que diariamente se descargan 30 millones de aplicaciones en todo el mundo y en España, según The App Date (plataforma de recomendación de apps en español) cada usuario lleva entre 24 y 31 aplicaciones en su smartphone o tablet.

Este gran volumen de aplicaciones a nivel mundial, de desarrolladores y de usuarios, contribuye a que los supervisores de los dos mercados más importantes a nivel mundial, Google Play y Apple Store, no puedan verificar con total eficacia cada una de las aplicaciones que finalmente logran acceder a sus mercados para ser posteriormente vendidas.


Una de las aplicaciones falsas más célebres de los últimos años fue la conocida como Whatsapp Spy. El cebo enviado por los estafadores –siempre atentos a los anhelos más oscuros del ser humano–, fue publicitar la posibilidad de instalarte esta aplicación en tu smartphone y conocer el contenido de los mensajes emitidos por tus contactos. Evidentemente, lo que conseguía esta aplicación, era que tu dispositivo estuviera monitorizado y controlado por ciberdelincuentes que no tenían ninguna buena intención.


Otro caso es el de usuarios que creyeron que la tecnología actual contaba con escáneres capaces de desnudar a quién quisiéramos simplemente descargando una aplicación en nuestro móvil bajo el título de “escáner desnudo” o “Super Jumper X”. Evidentemente, lo que quedaba desnudo era nuestros datos personales y de navegación.

Como decían en el oeste americano, “yo que tú no me la descargaría, forastero”.

Otro caso conocido ha sido el de las aplicaciones falsas que emulaban ser la auténtica aplicación de VLC –software libre que sirve para reproducir principalmente vídeos–, cuya descarga era gratis, si bien posteriores aplicaciones falsas con idéntico icono a la original, terminaban cobrando incluso 2,69 euros por su descarga.

La única prevención posible es la que puedas aplicar tú, y para ello estamos dispuestos a ofrecerte un nuevo surtido de vacunas que eviten sufrir “la gripe de las aplicaciones falsas”, tal y como reflejamos en nuestro libro Internet Negro:


·  Una aplicación gratuita para los ordenadores de mesa también lo es para nuestros smartphones o tablets. Si Facebook, Twiter, Skype, Instagram, Tuenti, han decidido que su aplicación sea gratuita para nuestros PC, no creas a aquellas que bajo la misma denominación y apariencia que las anteriores, nos piden una cantidad para adquirirla.

·  El nombre de las aplicaciones es vital. Asegúrate de la tipografía exacta (consulta su web previamente) y no te dejes llevar por un nombre similar. No es lo mismo descargarse la aplicación de Angry Birds que Angry Apes. Con una consulta previa no lamentarás la confusión a la que te están induciendo.

·  Lee con atención los comentarios que han hecho los anteriores usuarios de la aplicación y en caso de no existir, prueba de hallar en la red algún foro relativo a dicha aplicación. Afortunadamente al igual que existe el estafador también existe el buen samaritano digital. Y en el caso de que sea tarde y hayas sido tú una víctima de ello, no lo dudes, deja tu opinión y tu experiencia a fin de evitar que otros sufran lo que tú.

·  Ojo avizor a los permisos que la aplicación nos solicita. ¿Crees que es necesario que el juego de Candy Crush conozca nuestro teléfono móvil? A estas alturas del manual no hace falta responderte a esa pregunta.

Enlaces relacionados:

viernes, 1 de enero de 2016

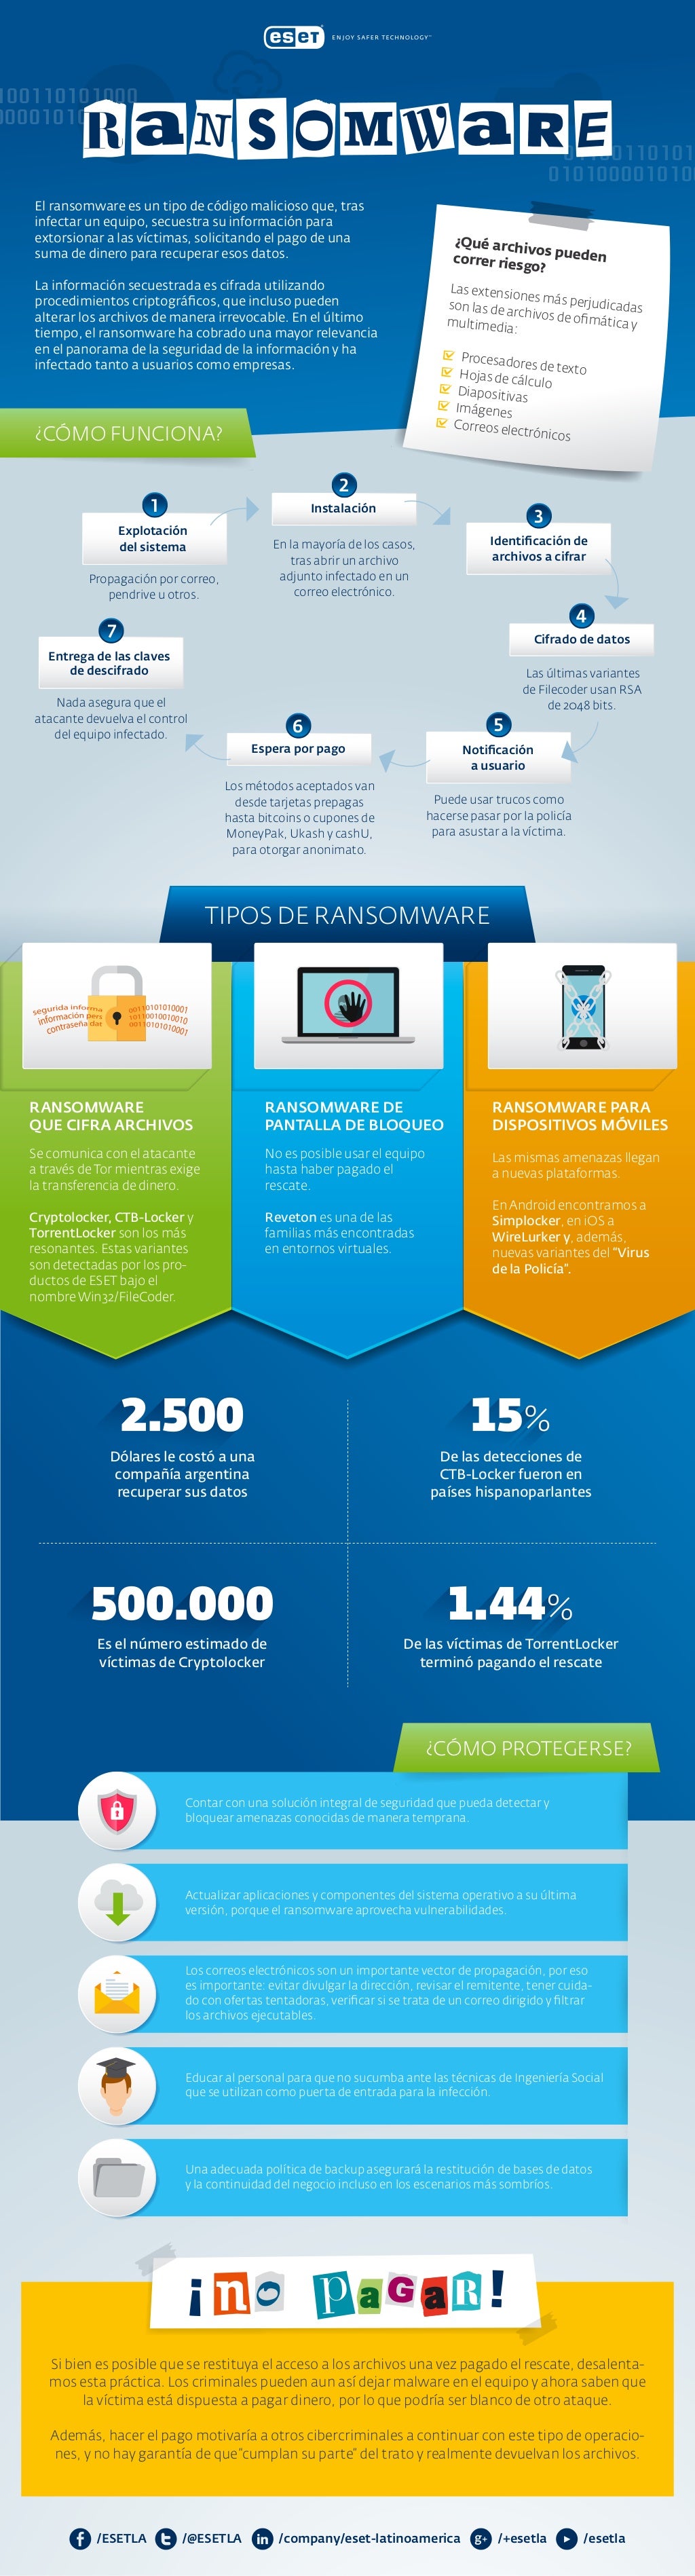
Ransomware: el ordenador secuestrado.

El ransomware es uno de los ataques que más ha aumentado en 2015.


¿Es posible secuestrar un ordenador? ¿Y pedir un rescate a cambio para liberarlo? Pues sí. La ciberdelincuencia saca tajada de absolutamente todo y por si no fuera suficiente la gran variedad de fraudes on line que circulan por la Red que describimos en el libro Internet Negro, los cibercriminales han ideado una modalidad de secuestro tecnolgi o ﷽﷽﷽﷽﷽la modalidad de secuetro tecnolernet Negro, ademtodo y si no es suficiente toda la variedad de fraudes on line que cirógico, donde el “ser” secuestrado y sobre el que se pide un rescate, es nuestro dispositivo (tableta, smartphone, ordenador, etc) o mejor dicho, la información que contiene.

Su modus operandi, similar al de un secuestro real.

Los "cibersecuestradores" consiguen instalar en los ordenadores de sus víctimas un tipo de software malintencionado llamado ransomware (ransom: en inglés, secuestro) que a modo de un troyano, les permite el control remoto de los terminales infectados. Una vez instalado, lo activarán encriptando el dispositivo al completo o los archivos que consideren oportunos. De esta forma impiden el acceso a la información y datos. Tras el bloqueo, comienza la extorsión por lo que piden un pago a modo de “rescate” para desbloquearlo.


Los ransomware son fundamentalemte de dos tipos:

Ransomware de bloqueo: bloquea el dispositivo o algún componente como el navegador, pidiendo a cambio del desbloqueo el pago del rescate. El más conocido es el conocido como "Virus de la Policía", que para conseguir su propósito hace creer a la víctima que debe pagar una multa tras haber sido identificado por cometer algún delito por Internet, como descarga de material ilegal o pedófilo.

El disfraz de policía que emplea este tipo de ransomware es bastante convincente, ya que funciona haciendo aparecer en la pantalla del ordenador afectado un mensaje con el anagrama o escudo de la Policía Nacional o de la Guardia Civil, aunque pueden emplear el de otras Fuerzas y Cuerpos de Seguridad o instituciones, dependiendo de la zona geográfica donde se encuentre la víctima.

En el supuesto mensaje que recibe la víctima, le dicen que han detectado su dirección IP (número que identifica nuestra conexión a Internet) como lugar desde el que se están llevando a cabo actividades ilegales relacionadas con la pornografía, la pederastia, la zoofilia, el terrorismo o la violencia sobre menores. Para poder acceder de nuevo a la información y que el terminal quede desbloqueado, exigen el pago de una multa facilitando dicha ventana emergente todo tipo de información sobre los medios de pago.


Se supone que tras pagar la multa envían una clave de desbloqueo, pero claro, como decimos en Internet Negro, sólo se supone porque fiarse de la palabra de un ciberdelincuente no es lo más seguro y puede que esa clave de desbloqueo no llegue nunca y nuestro dispositivo siga “secuestrado” a pesar de haber pagado.

Existen versiones de ransomware que bloquean smartphones y tablets, o que incluso activan la webcam del dispositivo dando la impresión (o puede que no sea sólo una impresión) de que están vigilando a su víctima. Con estos procedimientos tan persuasivos incentivan a pagar la multa lo más rápido posible a aquellas personas poco familiarizadas con los fraudes on line y todas sus variantes.

Por otra parte tenemos el ransomware de cifrado: cifra datos para secuestrar nuestro dispositivo. Su variante más conocida es Cryptolocker, existiendo otros como Cryptowall, TeslaCrypy o TorrentCrypt.


A modo de profesionales del ciberchantaje atacan los ordenadores y dispositivos dencriptando su información. Una vez cifrados los archivos, piden al usuario en un sencillo e-mail, el pago de un rescate mediante alguno de los procedimientos de difícil seguimiento, como pago en bitcoins (la criptomoneda y medio de pago usado de la deep web o web profunda ajeno al control de cualquier Gobierno u organismo financiero), PayPal o pago mediante Paysafecard (método on line de pregago con tarjeta, antiguamente llamado Ukash).

Imagen de Bitcoin. Fuente: https://bitcoin.org/es/

¿Qué vacunas tenemos contra el virus ransomware?

Si los archivos de un ordenador particular (fotografías, video, documentos) son importantes y valiosos para cada uno de nosotros, imaginemos lo que le puede suceder a una empresa que vea bloqueados los archivos que contienen su información referente a clientes, datos bancarios, fiscales y de facturación. La pérdida de esta información podría suponer la ruina. Por eso toma nota de estas vacunas:


Origen: http://pixabay.com/es/seguridad-protecci%C3%B3n-antivirus-265130/

  • Haz copias de seguridad habitualmente. Todos los expertos coinciden en lo mismo como medida fundamental contra el ransomware. Puede que no evite el ataque, pero sí sus nefastas consecuencias.
  • Actualiza todas las aplicaciones que utilices, especialmente sistemas operativos y navegadores.
  • Instala antivirus adecuados y actualízalos. No tienen que ser de pago, hay gratuitos que cumplen su función.
  •  Evita ejecutar e instalar programas desconocidos, tanto en ordenadores, como dispositivos móviles.
  • No descargar archivos ni pinchar enlaces de fuentes desconocidas. Alerta con los correos electrónicos “sospechosos” que contengan archivos o enlaces desconocidos. Una forma habitual de infección es a través de e-mails que contienen este tipo de archivos malintencionados.
  • Usa alguna herramienta de recuperación de archivos cifrados por ransomware.
  • Puedes prevenir el ataque de ransomware con alguna herramienta como AntiRansom.
  • No pagues el rescate y buscar ayuda técnica de profesionales


Para esta entrada han sido de gran utilidad los artículos sobre ransomware que encontrarás en los siguientes enlaces:

https://www.incibe.es/blogs/post/Seguridad/BlogSeguridad/Articulo_y_comentarios/EnfrentandonosRansomware